O que muda quando uma conta usa uma passkey?
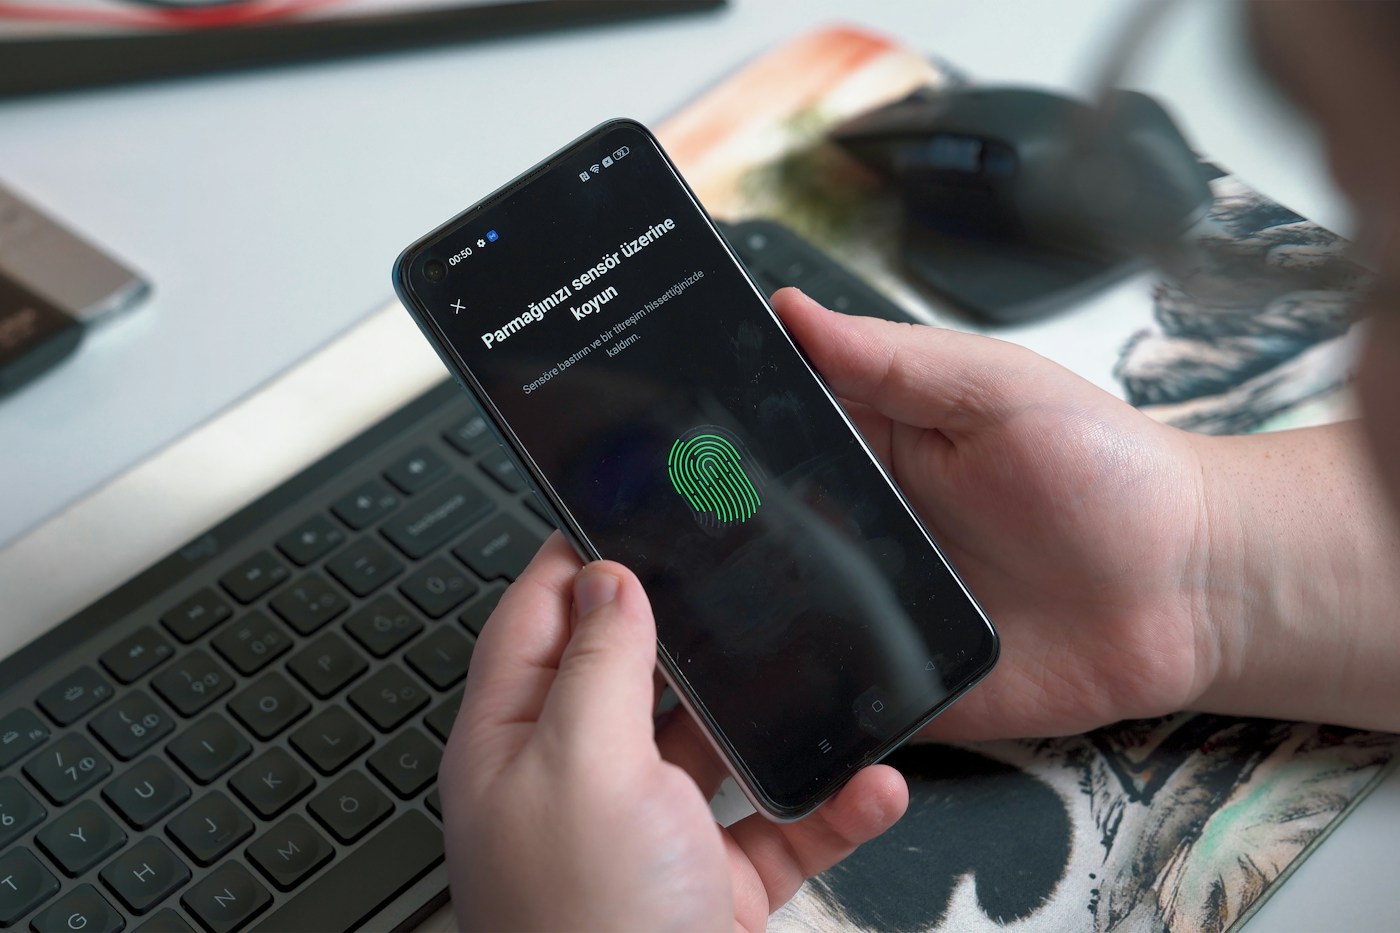
Uma passkey é uma credencial digital que permite iniciar sessão sem escrever a palavra-passe dessa conta. Em vez de inventar uma combinação de letras e números, o dispositivo cria material criptográfico e pede uma confirmação local, como impressão digital, reconhecimento facial ou PIN. A experiência pode parecer semelhante a desbloquear o telemóvel, mas a confirmação serve para autorizar o acesso a um serviço específico.
O termo não identifica uma aplicação exclusiva nem exige que todos os sites funcionem da mesma maneira. O serviço precisa de aceitar passkeys e o conjunto dispositivo, sistema, navegador e fornecedor de credenciais tem de ser compatível. Uma conta pode oferecer passkey e continuar a manter outros métodos de entrada ou recuperação. Criar a credencial não elimina automaticamente esses caminhos.
Como funcionam a chave pública e a chave privada?
Na criação de uma passkey, é gerado um par de chaves associado ao serviço e à conta. A chave pública é entregue ao serviço. A privada fica protegida pelo autenticador ou pelo fornecedor que a gere, podendo existir sincronização protegida quando essa modalidade é usada. A pública permite verificar uma prova feita com a privada, sem ser necessário conhecer a própria chave privada.
Ao iniciar sessão, o serviço envia um desafio novo. Depois da autorização local, o autenticador produz uma resposta assinada que o serviço verifica. Pense numa fechadura que consegue reconhecer uma prova válida, em vez de receber uma cópia de um segredo que todos têm de guardar. A comparação ajuda a visualizar a função; o processo real depende de algoritmos, verificações e associação ao domínio.
A impressão digital é enviada para o site?
Não é assim que funciona a autenticação com passkey. A verificação biométrica, quando escolhida, é realizada localmente pelo dispositivo. O site recebe uma prova de autenticação e a indicação necessária de que a verificação foi satisfeita; não recebe uma fotografia do rosto ou uma cópia da impressão digital para comparar numa base de dados própria.
A passkey também não é a impressão digital. Pode continuar a existir quando o utilizador escolhe um PIN como método local permitido. Isto evita confundir duas camadas: a credencial que identifica a conta perante o serviço e o mecanismo usado para autorizar essa credencial no aparelho. Se outra pessoa consegue desbloquear o dispositivo e utilizar as credenciais, essa capacidade deve ser considerada na proteção da conta.
Porque resistem melhor ao phishing?
Uma palavra-passe pode ser escrita num formulário falso e entregue ao atacante. Uma passkey está associada ao serviço para o qual foi criada, e o navegador participa na verificação desse contexto. Copiar o aspeto de uma página não dá a outro domínio o direito de usar a credencial legítima. Essa ligação é uma parte central da resistência ao phishing descrita pela FIDO e pelo padrão WebAuthn.
A proteção não transforma qualquer ação posterior numa decisão segura. Uma sessão já aberta, um aparelho comprometido ou um processo de recuperação fraco continuam a exigir atenção. Também é possível receber pedidos fraudulentos para aprovar uma operação diferente. Leia o serviço e o pedido apresentado: autenticar-se demonstra controlo de uma credencial, não avalia automaticamente o mérito de tudo o que lhe pedem depois.
Passkey sincronizada ou presa a um dispositivo?
Uma passkey sincronizada pode ficar disponível noutros aparelhos através do mesmo fornecedor de credenciais, conforme as suas regras e proteções. Isto facilita mudar de telefone ou entrar num computador adicional. A sincronização não significa que qualquer pessoa com o endereço de e-mail consiga descarregar as chaves: o acesso ao fornecedor e os seus mecanismos de proteção também contam.
Uma passkey vinculada a um dispositivo permanece nesse autenticador, como pode acontecer numa chave física de segurança ou numa implementação empresarial. Perder esse dispositivo pode exigir outro método previamente registado. A escolha envolve conveniência, políticas e recuperação. Numa conta de trabalho, a organização pode limitar fornecedores ou tipos de credencial. Não tente contornar essas regras copiando o procedimento de uma conta pessoal.
Como criar a primeira passkey sem perder o acesso?
Comece numa conta que utiliza regularmente, num aparelho pessoal atualizado e com bloqueio de ecrã ativo. Entre pelo endereço habitual e abra as definições de segurança. Procure a opção de criar ou adicionar uma passkey. Os nomes dos menus variam. Confirme qual conta está selecionada e qual fornecedor ou dispositivo vai guardar a credencial antes de autorizar a criação.
Dê-lhe um nome reconhecível, se essa opção existir. Depois termine apenas essa sessão de teste e confirme que consegue voltar a entrar pelo novo método. Mantenha um caminho de recuperação funcional durante a transição. Não apague todas as alternativas por ter visto uma mensagem de sucesso: criar, testar e confirmar a recuperação são três tarefas distintas. Nunca faça esta experiência inicial numa conta que só consegue abrir através de uma sessão prestes a expirar.
Posso entrar noutro computador com o telemóvel?
Alguns fluxos permitem usar uma passkey do telemóvel para autenticar uma sessão noutro computador. O computador apresenta um código QR, o telefone lê-o e pede autorização. A comunicação e a verificação de proximidade seguem as condições do sistema; Bluetooth pode ser necessário. Isto não é igual a escrever um código permanente num site nem exige que a passkey fique guardada no computador usado para entrar.
Num computador partilhado, escolha conscientemente o método e recuse guardar credenciais pessoais nesse equipamento. Confirme o endereço, conclua a tarefa e termine a sessão no fim. Uma janela privada pode reduzir vestígios locais, mas não torna seguro um aparelho controlado por terceiros. Se o fluxo não for compatível, use uma alternativa legítima da conta em vez de instalar ferramentas sugeridas por uma mensagem desconhecida.
O que acontece se perder ou trocar o telefone?
A resposta depende de onde a passkey está guardada. Se estiver sincronizada e conseguir recuperar o acesso ao fornecedor, pode voltar a tê-la num aparelho compatível. Se estiver apenas no telefone perdido, precisará de outra credencial registada ou do processo de recuperação do serviço. O e-mail de recuperação e os mecanismos do fornecedor devem estar preparados antes de ocorrer a perda.
Ao trocar de equipamento, confirme a entrada no novo aparelho antes de apagar o antigo. Faça uma lista das contas importantes e verifique cada uma. Se o telefone foi perdido ou roubado, consulte os recursos oficiais para proteger o dispositivo e revogar credenciais ou sessões relevantes. Remover uma passkey da lista do serviço e apagar uma cópia no gestor são ações relacionadas, mas não necessariamente equivalentes em todas as plataformas.
PIN, código por SMS e passkey são coisas diferentes?
O PIN do aparelho autoriza uma operação local; não é a palavra-passe que o site compara no seu servidor. Um código por SMS é normalmente um segredo temporário que o utilizador transcreve. Uma passkey utiliza uma prova criptográfica associada ao serviço. Ver números ou uma confirmação no ecrã não basta para concluir que os três métodos oferecem o mesmo tipo de proteção.
Por isso, um pedido para ditar o PIN do telefone a um suposto funcionário não faz parte do fluxo normal de passkey. Não partilhe o desbloqueio local. Também não existe obrigação de memorizar ou imprimir a chave privada como se fosse uma palavra-passe. Quando um serviço oferece códigos de recuperação, trate-os segundo as instruções desse serviço: são um recurso separado, com riscos e função próprios.
Que fazer quando a opção não aparece ou falha?
Verifique primeiro a conta escolhida, a compatibilidade do serviço e as atualizações do sistema e do navegador. Confirme bloqueio de ecrã, disponibilidade do fornecedor e eventuais restrições da organização. Um navegador embutido numa aplicação pode comportar-se de forma diferente do navegador habitual. Tente o percurso oficial num ambiente suportado, sem alterar várias definições ao mesmo tempo.
Se o problema continua, consulte a ajuda do serviço para essa mensagem concreta. Não exclua a última credencial que ainda funciona e não faça uma reposição do telefone apenas para experimentar. Registe qual aparelho guarda a passkey e mantenha as opções de recuperação atualizadas. Uma boa adoção começa com uma conta testada e compreendida, e cresce quando o utilizador sabe como entrar, sair e recuperar o acesso.
Perguntas frequentes
Uma passkey é a mesma coisa que a impressão digital?
Não. A passkey é uma credencial criptográfica. A impressão digital é um possível método local para autorizar a sua utilização.
O site recebe o meu rosto ou a minha impressão digital?
Na autenticação com passkey, a verificação biométrica permanece local. O serviço recebe a prova necessária para verificar a autenticação.
Preciso de comprar uma chave física?
Nem sempre. Um dispositivo compatível pode guardar passkeys. Chaves físicas são outra opção, que depende do serviço e das políticas aplicáveis.
Posso apagar a palavra-passe assim que criar a passkey?
Não faça isso por rotina. Teste o novo acesso e confirme as alternativas e a recuperação suportadas pelo serviço antes de remover qualquer método.
Se perder o telemóvel, perco todas as contas?
Não necessariamente. Depende da sincronização, de outras credenciais e da recuperação preparada. Confirme esses caminhos antes de trocar ou apagar um aparelho.
Passkeys protegem contra qualquer fraude?
Não. Reduzem riscos importantes de autenticação, incluindo phishing, mas não tornam seguro um dispositivo comprometido nem validam todas as operações posteriores.
Posso criar uma passkey num computador público?
Evite guardar uma credencial pessoal num aparelho partilhado. Se usar autenticação entre dispositivos, confirme o pedido no seu telefone e termine a sessão no fim.