¿Qué cambia cuando una cuenta utiliza una passkey?
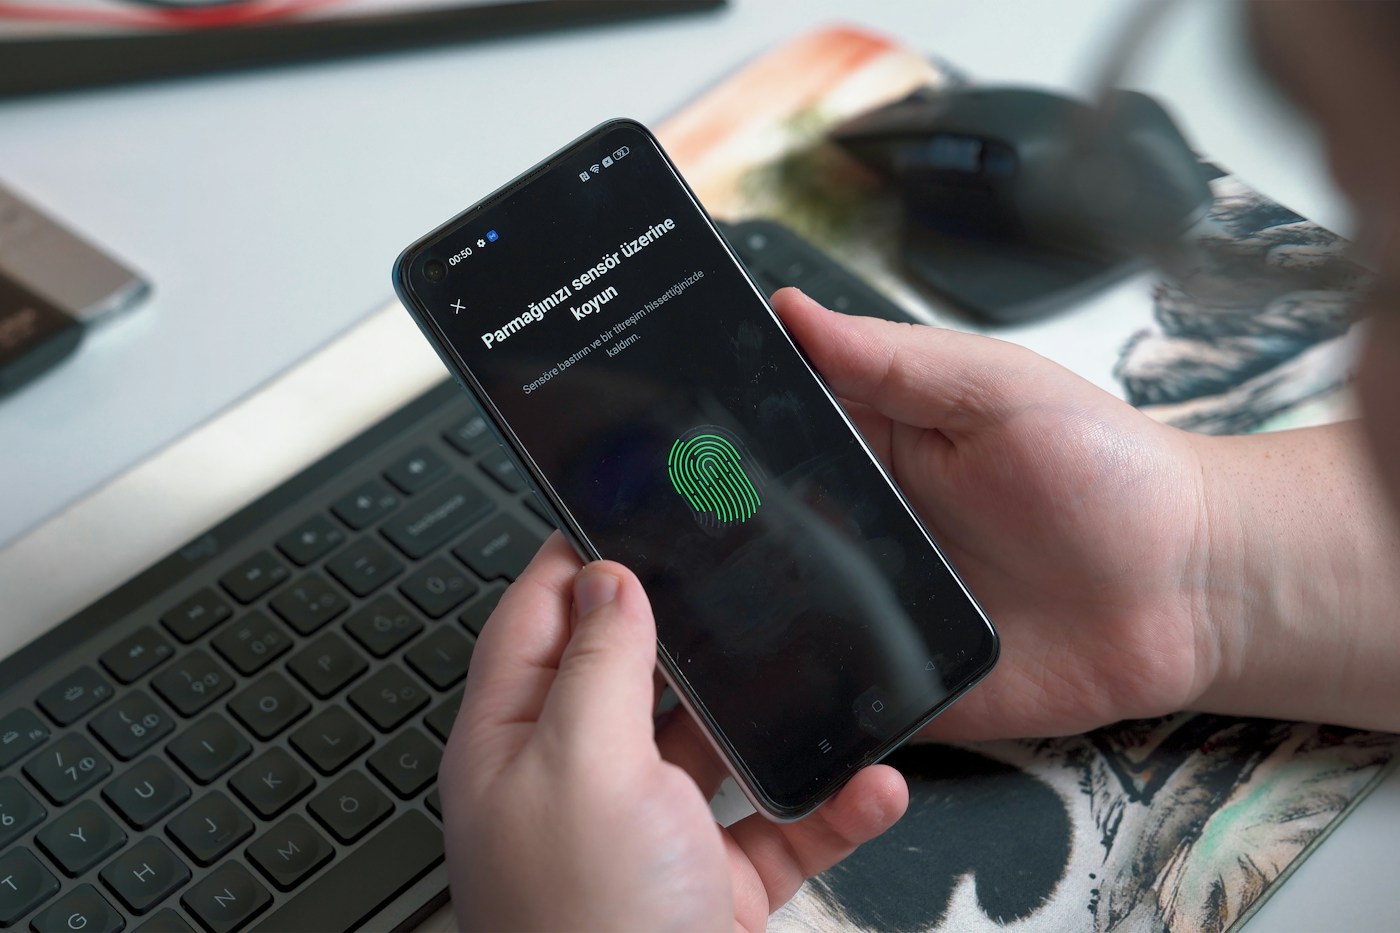
Una passkey es una credencial digital que permite iniciar sesión sin escribir la contraseña de esa cuenta. En lugar de inventar una combinación de letras y números, el dispositivo crea material criptográfico y solicita una confirmación local, como huella, reconocimiento facial o PIN. La experiencia puede parecerse a desbloquear el móvil, pero la confirmación autoriza el acceso a un servicio concreto.
El término no identifica una aplicación exclusiva ni obliga a todos los sitios a mostrar las mismas pantallas. El servicio debe aceptar passkeys y el conjunto de dispositivo, sistema, navegador y proveedor de credenciales tiene que ser compatible. Una cuenta puede ofrecerlas y mantener otros métodos de entrada o recuperación. Crear la credencial no elimina automáticamente esas alternativas.
¿Cómo funcionan la clave pública y la privada?
Al crear una passkey se genera un par de claves asociado al servicio y a la cuenta. La clave pública se entrega al servicio. La privada queda protegida por el autenticador o el proveedor que la gestiona, con sincronización protegida cuando se utiliza esa modalidad. La pública permite comprobar una prueba hecha con la privada, sin conocer la propia clave privada.
Al iniciar sesión, el servicio envía un desafío nuevo. Tras la autorización local, el autenticador produce una respuesta firmada que el servicio comprueba. Imagina una cerradura capaz de reconocer una prueba válida, en lugar de recibir una copia de un secreto que ambas partes tienen que guardar. La comparación ayuda a visualizar la función; el proceso real depende de algoritmos, comprobaciones y vinculación al dominio correcto.
¿Se envía mi huella al sitio web?
La autenticación con passkey no funciona así. Cuando se elige un método biométrico, el dispositivo realiza la comprobación localmente. El sitio recibe una prueba de autenticación y la información necesaria para verificar que se ha cumplido la comprobación exigida. No recibe una fotografía de la cara ni una copia de la huella para compararlas en su propia base biométrica.
La passkey tampoco es la huella. La credencial puede seguir existiendo si eliges un PIN local permitido. Conviene separar dos capas: la credencial que autentica la cuenta ante el servicio y el mecanismo que autoriza su uso en el aparato. Si otra persona puede desbloquear el dispositivo y utilizar sus credenciales, ese acceso también debe tenerse en cuenta al proteger la cuenta.
¿Por qué resisten mejor el phishing?
Una contraseña puede escribirse en un formulario falso y entregarse al atacante. Una passkey está asociada al servicio para el que fue creada, y el navegador participa en la comprobación de ese contexto. Copiar el aspecto de una página no da a otro dominio el derecho de utilizar la credencial legítima. Esa vinculación es central en la resistencia al phishing descrita por FIDO y WebAuthn.
La protección no convierte cualquier acción posterior en una decisión segura. Una sesión abierta, un aparato comprometido o una recuperación débil siguen necesitando atención. También pueden llegar peticiones fraudulentas para aprobar una operación diferente. Lee el nombre del servicio y la solicitud mostrada: autenticarse demuestra control de una credencial, pero no evalúa automáticamente si conviene hacer todo lo que te piden después.
¿Sincronizada o vinculada a un dispositivo?
Una passkey sincronizada puede estar disponible en otros aparatos mediante el mismo proveedor de credenciales, según sus reglas y protecciones. Esto facilita cambiar de teléfono o añadir un ordenador. La sincronización no significa que cualquiera que conozca tu correo pueda descargar las claves: importan el acceso a la cuenta del proveedor y sus mecanismos de seguridad.
Una passkey vinculada a un dispositivo permanece en ese autenticador, como puede ocurrir en una llave física de seguridad o una implementación empresarial. Perderlo puede exigir otro método registrado previamente. La elección combina comodidad, políticas y recuperación. En una cuenta laboral, la organización puede limitar proveedores o tipos de credencial. No intentes eludir esas reglas copiando un procedimiento pensado para una cuenta personal ni asumas que toda credencial tiene copia sincronizada.
Cómo crear la primera sin perder el acceso
Empieza con una cuenta que utilices con frecuencia, en un aparato personal actualizado y con bloqueo de pantalla activo. Accede por la dirección habitual y abre los ajustes de seguridad. Busca la opción de crear o añadir una passkey. Los nombres de los menús varían. Confirma la cuenta seleccionada y el proveedor o dispositivo que guardará la credencial antes de autorizar su creación.
Ponle un nombre reconocible si existe esa opción. Cierra únicamente esa sesión de prueba y comprueba que puedes entrar otra vez con el método nuevo. Mantén una recuperación funcional durante la transición. No borres todas las alternativas porque aparezca un mensaje de éxito: crear, probar y confirmar la recuperación son tareas distintas. Evita el primer experimento en una cuenta que solo puedas abrir mediante una sesión a punto de caducar.
¿Puedo entrar en otro ordenador usando el móvil?
Algunos flujos permiten que una passkey del móvil autentique una sesión en otro ordenador. El ordenador muestra un código QR, el teléfono lo lee y pide autorización. La comunicación y la comprobación de proximidad siguen las condiciones del sistema; puede ser necesario Bluetooth. Esto no equivale a escribir un código permanente ni exige guardar la credencial en el ordenador usado para entrar.
En un ordenador compartido, elige conscientemente el método y rechaza almacenar credenciales personales allí. Comprueba la dirección, termina la tarea y cierra la sesión. Una ventana privada puede reducir rastros locales, pero no convierte en fiable un aparato controlado por terceros. Si el flujo no es compatible, utiliza una alternativa legítima de la cuenta en lugar de instalar herramientas recomendadas por un mensaje desconocido.
Qué ocurre al perder o cambiar el teléfono
Depende de dónde esté guardada la passkey. Si está sincronizada y puedes recuperar el acceso al proveedor, puede volver a estar disponible en un aparato compatible. Si solo existe en el móvil perdido, necesitarás otra credencial registrada o la recuperación del servicio. Prepara el correo de recuperación y los mecanismos del proveedor antes de que ocurra la pérdida.
Al cambiar de equipo, confirma la entrada en el nuevo antes de borrar el anterior. Haz una lista de las cuentas importantes y compruébalas individualmente. Si el teléfono se pierde o es robado, consulta los recursos oficiales para protegerlo y revocar credenciales o sesiones relevantes. Retirar una passkey de la lista del servicio y eliminar una copia del gestor son acciones relacionadas, pero no necesariamente equivalentes en todas las plataformas.
¿Son lo mismo el PIN, el SMS y la passkey?
El PIN del aparato autoriza una operación local; no es la contraseña que el sitio compara en su servidor. Un código por SMS suele ser un secreto temporal que se transcribe en un formulario. Una passkey emplea una prueba criptográfica asociada al servicio. Ver números o una confirmación en pantalla no demuestra que los tres métodos ofrezcan el mismo tipo de protección.
Por eso, dictar el PIN del teléfono a un supuesto empleado no forma parte de un acceso normal con passkey. No compartas el desbloqueo local. Tampoco hay que memorizar ni imprimir la clave privada como una contraseña. Si un servicio ofrece códigos de recuperación, trátalos según sus instrucciones: son un recurso separado, con una función y unos riesgos propios, que conviene guardar de la manera indicada.
Qué comprobar si la opción no aparece o falla
Revisa primero la cuenta seleccionada, la compatibilidad del servicio y las actualizaciones del sistema y del navegador. Confirma el bloqueo de pantalla, la disponibilidad del proveedor y las posibles restricciones de tu organización. Un navegador integrado en una aplicación puede comportarse de manera diferente al habitual. Prueba la ruta oficial en un entorno compatible, sin cambiar varios ajustes a la vez.
Si continúa el problema, consulta la ayuda del servicio para ese mensaje concreto. No elimines la última credencial que funciona ni restablezcas el móvil solo como experimento. Anota qué aparato o proveedor guarda la passkey y mantén la recuperación actualizada. Una adopción útil empieza por una cuenta probada y comprendida, y avanza cuando sabes entrar, salir y recuperar el acceso.
Preguntas frecuentes
¿Una passkey es mi huella digital?
No. Es una credencial criptográfica. La huella es uno de los posibles métodos locales para autorizar su utilización.
¿El sitio recibe mi cara o mi huella?
En la autenticación con passkey, la comprobación biométrica permanece local. El servicio recibe la prueba necesaria para verificar la autenticación.
¿Necesito comprar una llave física?
No siempre. Un aparato compatible puede guardar passkeys. Las llaves físicas son otra opción, según el servicio y las políticas aplicables.
¿Puedo borrar la contraseña inmediatamente?
No lo hagas por rutina. Prueba el acceso nuevo y confirma las alternativas y la recuperación admitidas antes de retirar cualquier método.
¿Perder el móvil significa perder todas mis cuentas?
No necesariamente. Depende de la sincronización, de otras credenciales y de la recuperación preparada. Comprueba esas vías antes de cambiar o borrar un aparato.
¿Evitan cualquier tipo de fraude?
No. Reducen riesgos importantes de autenticación, incluido el phishing, pero no vuelven seguro un dispositivo comprometido ni validan todas las operaciones posteriores.
¿Conviene crearla en un ordenador público?
Evita guardar una credencial personal en un aparato compartido. Si usas autenticación entre dispositivos, confirma la solicitud en tu móvil y cierra la sesión al terminar.